Från sårbarhet till rapportering, innan tiden går ut.
CyberKlar kopplar era produkter och SBOM:er till sårbarheter, hjälper er bedöma rapporteringsskyldigheten och samlar underlaget ni behöver för CRA.
Rapporteringsskyldigheterna för aktivt utnyttjade sårbarheter och allvarliga incidenter gäller sedan 11 september 2026.
Från produkt till bevis, i samma register.
- 01 · Era produkter
Produktregistret listar era produkter med digitala element, med CRA-tillämplighet och en namngiven ägare per produkt.
- 02 · SBOM
Ni importerar SBOM som SPDX, CycloneDX eller manuell komponentlista och registret visar om den är aktuell eller saknas. CyberKlar analyserar inte beroendena.
- 03 · Sårbarhet
Sårbarheter registreras manuellt eller via API från de verktyg ni redan använder och kopplas till rätt SBOM-komponent.
- 04 · CRA-bedömning
CyberKlar föreslår om sårbarheten sannolikt är rapporteringspliktig, med skäl. Beslutet fattar ni, med motivering, och det sparas skilt från förslaget.
- 05 · Rapportering
Fristerna enligt Art. 14 räknas från kännedomstidpunkten: 24 timmar till tidig varning, 72 timmar till anmälan och därefter slutrapport. Rapportversionen förifylls och markeras klar för inlämning. Inlämningen gör ni själva; CyberKlar lämnar aldrig in.
- 06 · Bevis
Varje rapportversion hash-låses, varje beslut sparas med motivering och händelseloggen kan inte ändras i efterhand. CRA-övningen testar hela kedjan innan det är skarpt.
Vad förordningen kräver, del för del.
Fyra sidor om själva regelverket, oberoende av vilket verktyg ni använder: rapporteringen i artikel 14, infasningen, en checklista och skyldigheterna per roll.
Läget på fem sekunder.
Vilka produkter saknar SBOM, vilka sårbarheter är kritiska och hur lång tid som är kvar till nästa frist. Klockan räknar från den kännedomstidpunkt ni själva satte, inte från när posten skapades.
- 12
- produkter
- 9
- SBOM aktuella
- 3
- saknar SBOM
- 4
- kritiska sårbarheter
- 1
- potentiellt rapporteringspliktig
- 0
- försenade rapporter
CyberKlar-bedömning: rapporteringsskyldighet sannolik, granskning krävs.
Så ser CyberKlar CRA ut inifrån.
Sårbarhet · aktivt utnyttjad
Klockan går från er kännedom.
Illustration med fiktiv produkt, komponent och sårbarhet. Frister enligt Art. 14: 24 h · 72 h.
Styrenhet G2 · firmware 4.1 SBOM-komponent: libexempel
| Steg | Frist | Status |
|---|---|---|
| Tidig varning | inom 24 h | Utkast klart |
| Anmälan | inom 72 h | Förifylls |
| Slutrapport | 14 dagar efter åtgärd | Väntar på åtgärd |
CyberKlar-bedömning: rapporteringsskyldighet sannolik, granskning krävs. Inlämningen gör ni själva.
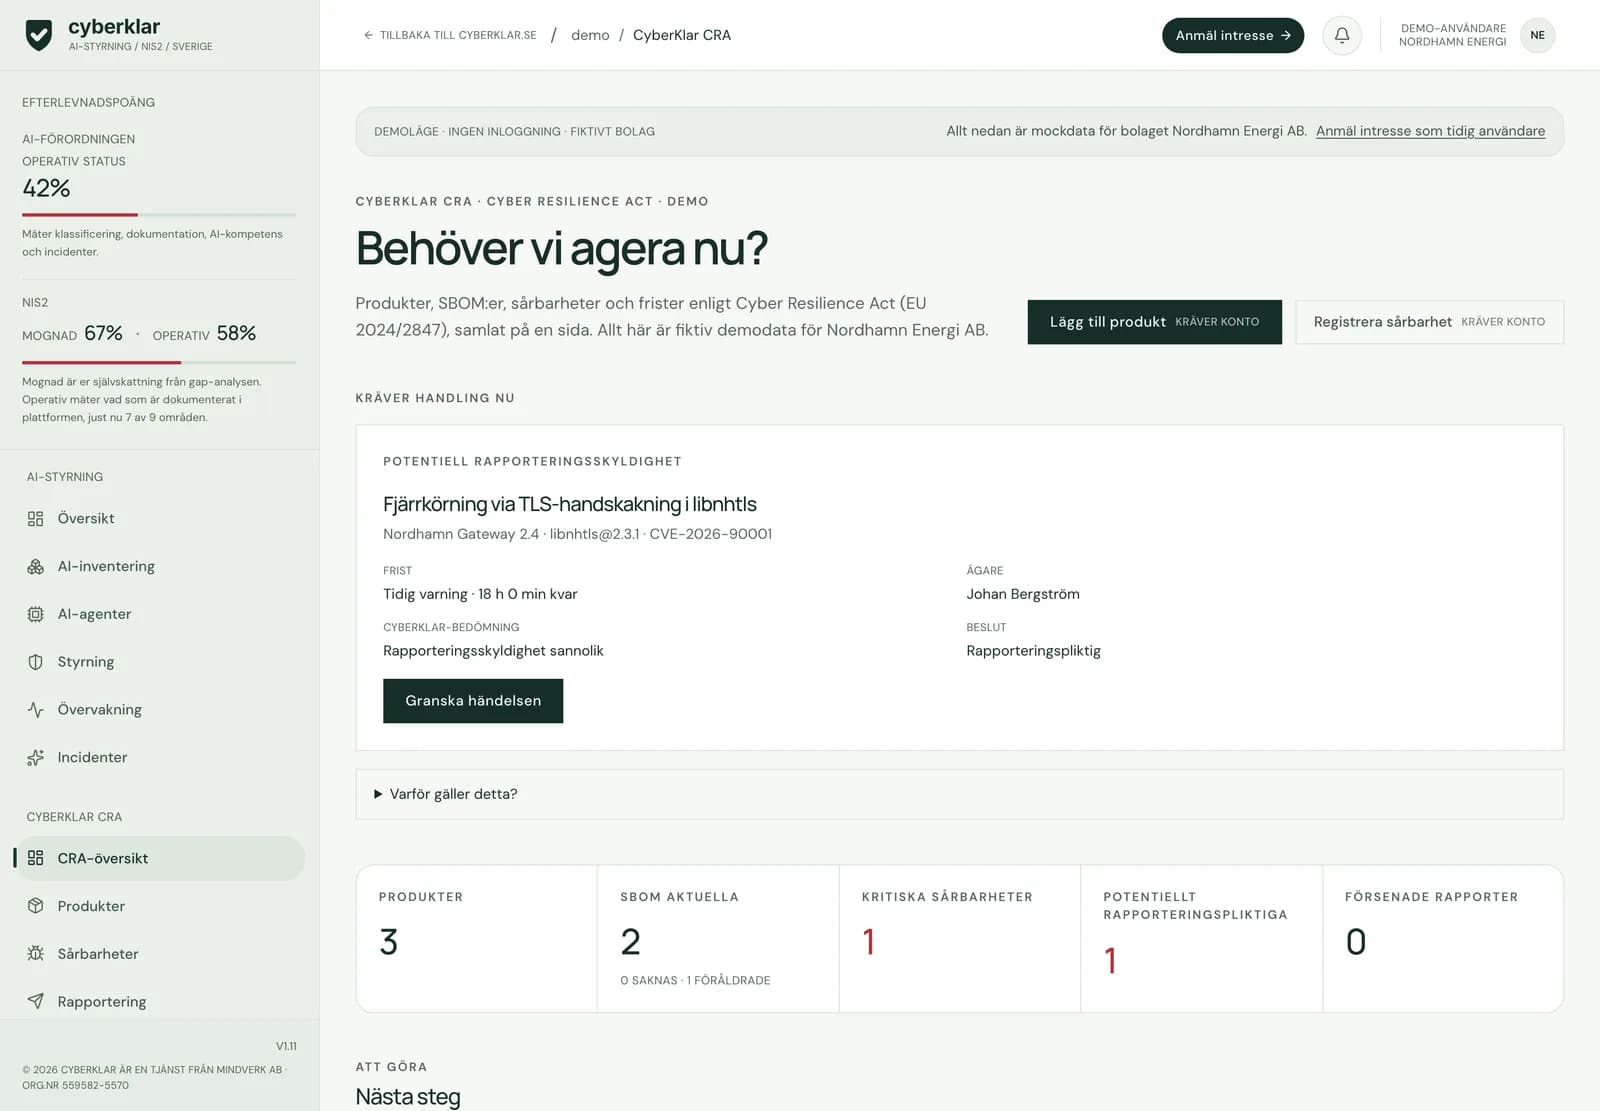
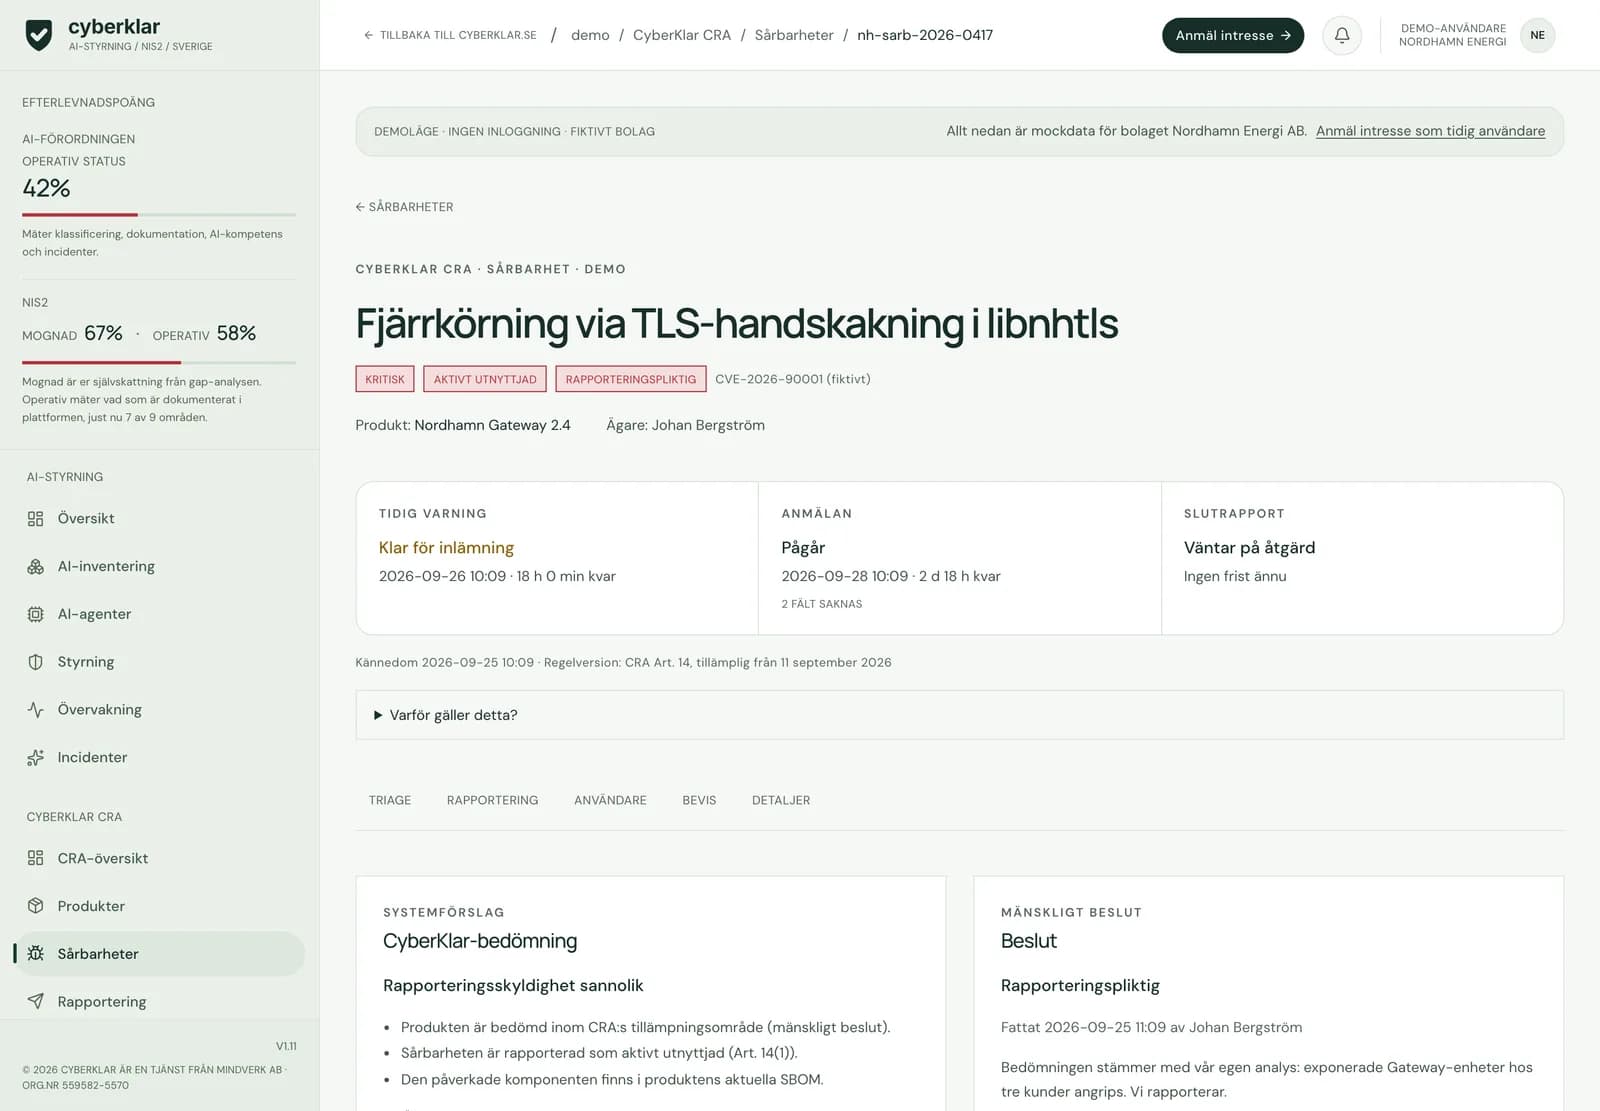
Utforska CRA i demonIllustration med fiktiva data. Ingen riktig produkt eller sårbarhet.
Samma flöde i demokontot: översikten visar det som kräver handling nu, och sårbarheten visar fristerna bredvid CyberKlars förslag och det mänskliga beslutet.
Beredskap, inte checklista.
En rapport inom 24 timmar går inte att improvisera. Det som avgör är vad som redan finns på plats när ni får kännedom om sårbarheten.
SBOM per produkt
En aktuell komponentlista per produkt, importerad som SPDX, CycloneDX eller inmatad för hand. Utan den kan en sårbarhet inte kopplas till rätt produkt.
Ägare
En namngiven person per produkt som får larmet när en sårbarhet registreras och som ansvarar för beslutet om rapportering.
Rapporteringsprocess
Vem sätter kännedomstidpunkten, vem granskar bedömningen och vem lämnar in. Stegen finns i plattformen innan de behövs.
Teknisk dokumentation
Produktens CRA-tillämplighet, kravbild och tekniska underlag samlade på ett ställe, kopplade till produkten i registret.
Sårbarhetshantering
Sårbarheter registrerade mot SBOM-komponent, med status, bedömning och beslut. Manuellt eller via API från de verktyg ni redan använder.
Bevis
Hash-låsta rapportversioner, beslut med motivering och en händelselogg som inte kan ändras i efterhand. Det som visas upp när någon frågar.
Så köps det.
CyberKlar CRA säljs inte separat utan ingår i Komplett (132 000 kr per år exklusive moms, mellanbandet) tillsammans med NIS2-samordnaren, AI-systemregistret, övriga register- och regelverksmoduler och CyberKlar Control. Organisation, användare, bevis och händelselogg delas mellan modulerna, så AI-styrningen och CRA-arbetet sker i samma plattform.
- Rapportering enligt artikel 14
Vad som ska rapporteras, fristerna från kännedom, mottagare och rapporternas innehåll. Gäller sedan 11 september 2026.
- CRA tidslinje
11 september 2026 för rapportering, 11 december 2027 för huvuddelen av kraven.
- CRA-checklista för tillverkare
Vad som ska vara på plats, i den ordning kraven börjar gälla.
- CRA för tillverkare
Skyldigheter för tillverkare, importörer och distributörer.